Đây là bức tranh được phác họa trong Báo cáo tình hình nguy cơ an ninh mạng tại Việt Nam quý 3/2026 do Viettel Cyber Security (VCS) công bố. Báo cáo do đội ngũ Viettel Threat Intelligence thực hiện, dựa trên dữ liệu giám sát không gian mạng, hệ thống Viettel Anti-DDoS và thông tin thu thập trong quá trình cung cấp dịch vụ cho khách hàng.
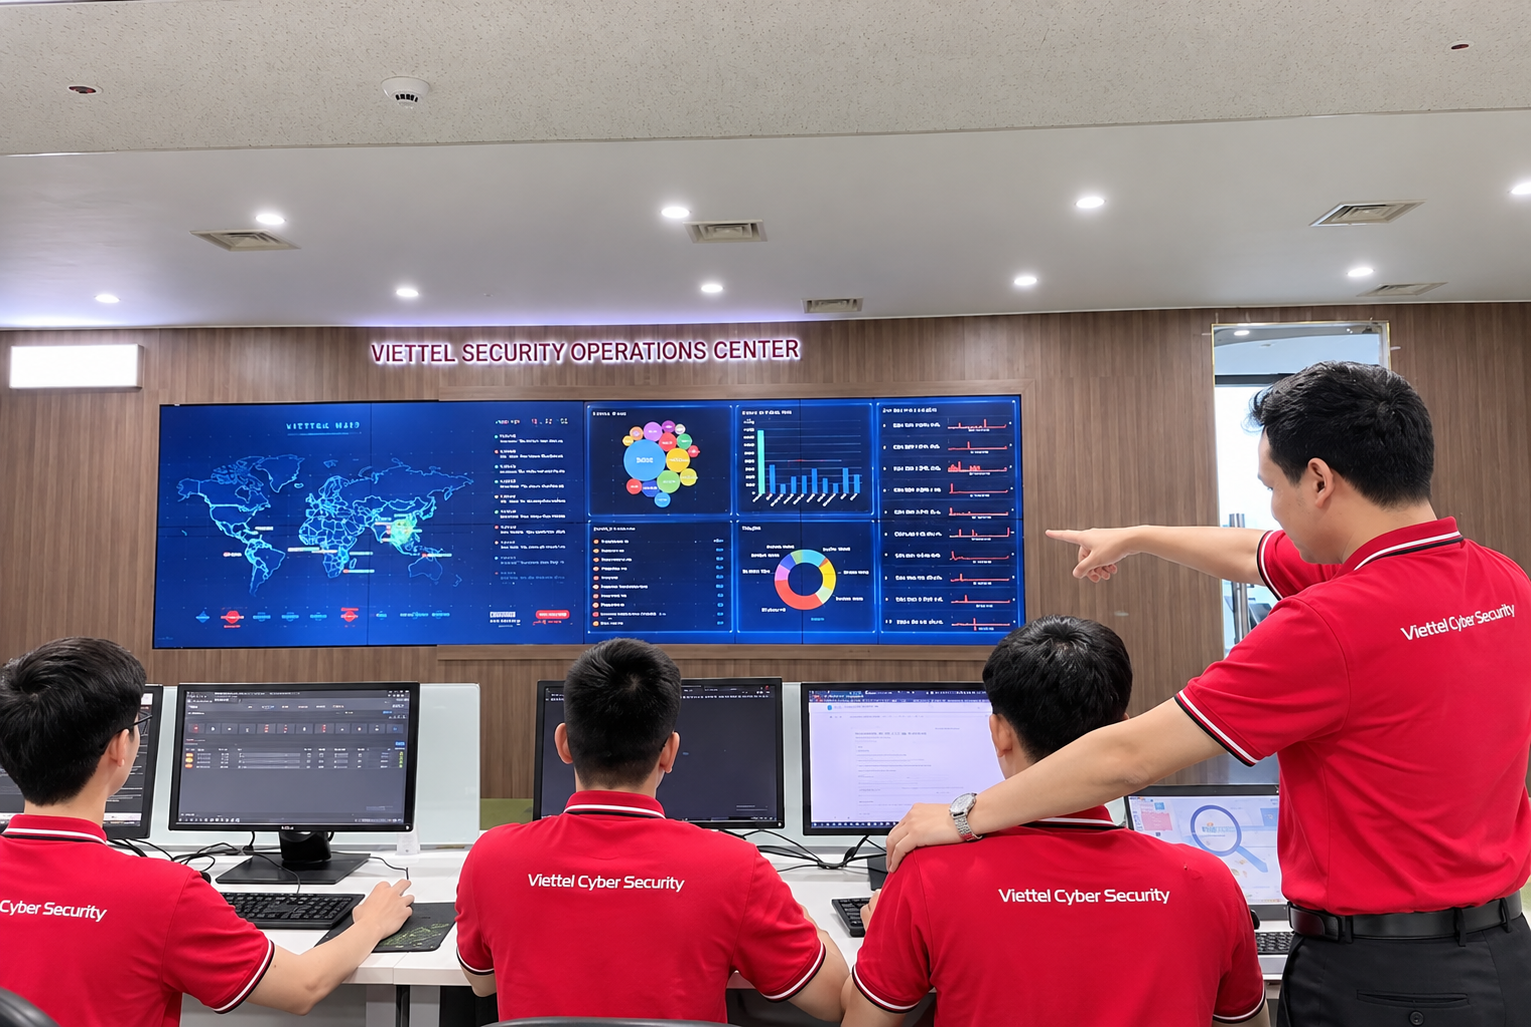
Báo cáo do Viettel Cyber Security xây dựng dựa trên dữ liệu từ Hệ thống Tri thức an ninh mạng (Viettel Threat Intelligence).
Tin tặc tìm đường vào doanh nghiệp thông qua những "cánh cửa" được tin cậy
Theo VCS, điểm đáng chú ý nhất của quý 3 là sự thay đổi về chiến thuật. Hoạt động tống tiền bằng mã độc (ransomware) tăng liên tục trong ba quý: 5 vụ ở quý 1, 11 vụ ở quý 2 và 15 vụ ở quý 3/2026. Các nhóm tấn công như Qilin, INC, Cl0p tiếp tục áp dụng mô hình tống tiền kép: đánh cắp dữ liệu trước, mã hóa hệ thống sau, rồi dùng chính dữ liệu đó để gây sức ép với nạn nhân. Tài chính - Ngân hàng, Nông nghiệp - Sản xuất thực phẩm và Giáo dục là những lĩnh vực ghi nhận nhiều vụ nhất.
Không chỉ gia tăng về số vụ, quy mô dữ liệu bị xâm phạm cũng cho thấy dấu hiệu tập trung vào những mục tiêu có giá trị lớn. Tính chung cả quý, hơn 481 triệu bản ghi bị rò rỉ; riêng lĩnh vực Giao thông vận tải - Logistics ghi nhận 3 vụ liên quan tới hơn 210 triệu bản ghi. Trong khi đó, số tài khoản cá nhân bị lộ lọt là hơn 5,4 triệu bản ghi. Mã độc đánh cắp thông tin vẫn là nguồn phát tán chính, có thể thu thập cả thông tin đăng nhập và cookie phiên làm việc từ thiết bị nhiễm mã độc.
"Tin tặc ngày càng ít tấn công trực diện vào hệ thống được bảo vệ chặt chẽ, mà tìm đến những mắt xích được mặc định là đáng tin như thư viện phần mềm, quy trình phát triển, nhà cung cấp hay đối tác kỹ thuật. Một điểm xâm nhập ở đây có thể ảnh hưởng đồng thời nhiều tổ chức", đại diện VCS nhận định.
Ở hướng khác, tấn công từ chối dịch vụ phân tán (DDoS) tiếp tục gia tăng về tần suất. Hệ thống Viettel Anti-DDoS ghi nhận hơn 1,9 triệu cuộc. Phần lớn các cuộc tấn công có cường độ nhỏ, nhưng được rải dày đặc lên cả dải địa chỉ của mục tiêu. Các đơn vị cung cấp dịch vụ lưu trữ (hosting) là mục tiêu được nhắm nhiều vì sự cố có thể gây ảnh hưởng dây chuyền tới nhiều khách hàng.
Hơn 34.000 lỗ hổng mới, AI mở rộng bề mặt tấn công
Quý 3/2026 ghi nhận hơn 34.000 lỗ hổng bảo mật mới. Gần 60% thuộc mức Nghiêm trọng và Cao, tập trung vào các thiết bị, nền tảng kết nối Internet Internet như Citrix NetScaler, Microsoft SharePoint, GitLab, Zimbra. Theo VCS, việc ứng dụng rộng rãi các công cụ hỗ trợ bởi AI trong săn tìm lỗ hổng có thể là một yếu tố đáng kể.
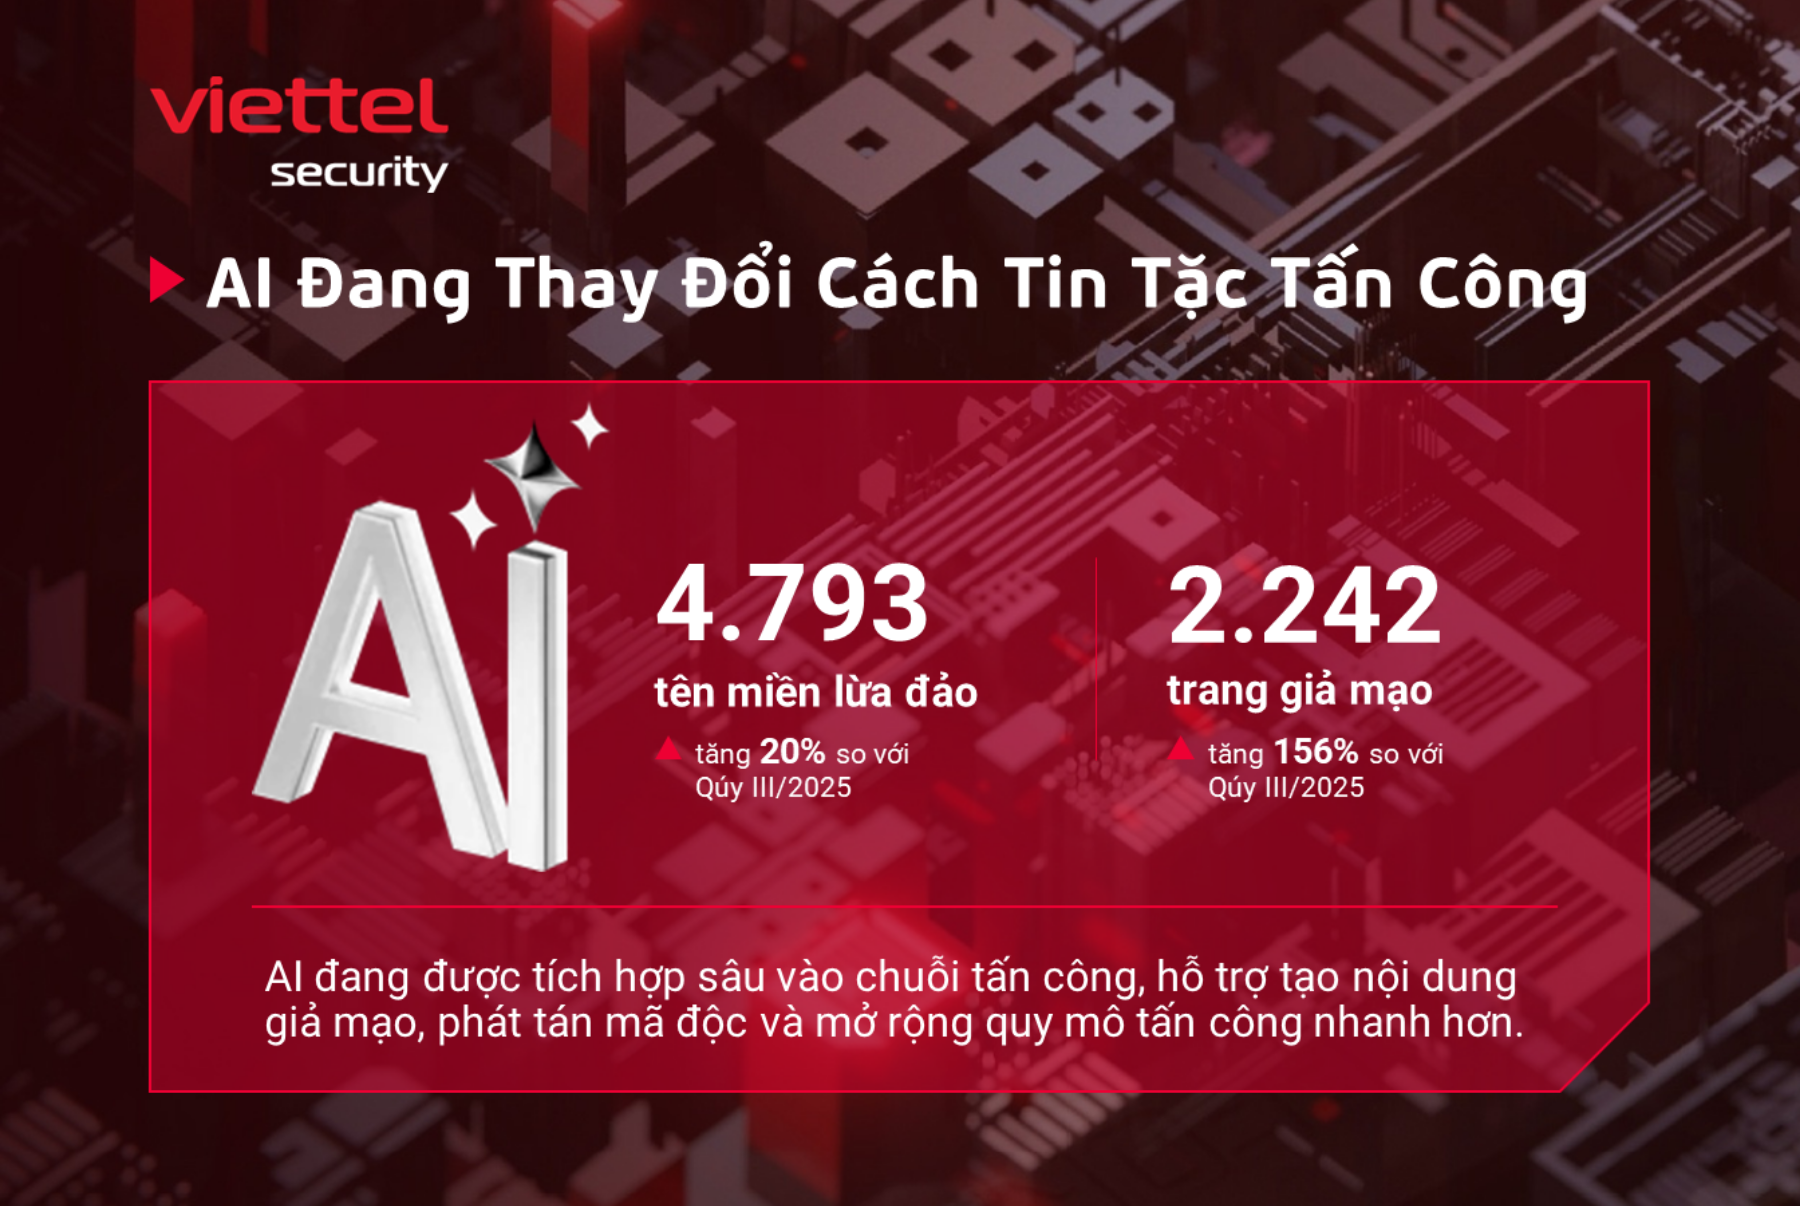
Việc ứng dụng AI có thể làm gia tăng phát tán mã độc và mở rộng quy mô tấn công nhanh hơn. (Nguồn: Viettel Threat Intelligence)
Điều đáng chú ý là các chiến dịch tấn công vẫn chủ yếu xoay quanh những lỗ hổng đã tồn tại từ nhiều năm trước như Log4Shell, F5 BIG-IP, SolarWinds Orion hay Confluence. Thực tế này cho thấy khoảng cách giữa việc phát hiện lỗ hổng và khả năng xử lý của tổ chức vẫn là vấn đề cần quan tâm. Khi hệ thống có nhiều tài sản kết nối Internet, việc thiếu kiểm kê đầy đủ, chậm cập nhật bản vá hoặc không xác định được mức độ ưu tiên có thể khiến các điểm yếu tồn tại trong thời gian dài.
Bên cạnh đó, AI đang làm thay đổi cả cách thức triển khai các chiến dịch lừa đảo. Nếu đầu quý, AI chủ yếu được sử dụng để tạo hình ảnh, giọng nói và nội dung giả, thì đến cuối quý, các đối tượng bắt đầu lợi dụng danh nghĩa những công cụ AI phổ biến và các tin tuyển dụng giả trong lĩnh vực công nghệ, tiền điện tử để dụ người dùng cài đặt phần mềm độc hại. Việc kết hợp nội dung có tính thuyết phục cao với các kịch bản lừa đảo có chủ đích khiến người dùng khó nhận diện dấu hiệu bất thường chỉ bằng quan sát thông thường. Vì vậy, rủi ro không chỉ đến từ công nghệ được sử dụng trong cuộc tấn công, mà còn từ khả năng các đối tượng khai thác tâm lý, thói quen và mức độ tin cậy của người dùng.
Trước bức tranh rủi ro ngày càng đa dạng, doanh nghiệp cần chuyển từ cách tiếp cận xử lý sự cố sang phòng thủ chủ động. Việc rà soát tài sản kết nối Internet, ưu tiên khắc phục lỗ hổng nghiêm trọng, kiểm soát quyền truy cập và quản lý chặt chẽ các bên thứ ba cần được triển khai song song với giám sát an ninh 24/7. Doanh nghiệp cũng cần thường xuyên kiểm tra, thu hồi các thông tin truy cập có nguy cơ bị lộ và cập nhật thông tin tình báo về mối đe dọa để nhận diện sớm các chiến dịch tấn công.
Với đội ngũ hơn 500 chuyên gia, VCS cung cấp các dịch vụ và giải pháp an ninh mạng từ Threat Intelligence, đánh giá an toàn thông tin, kiểm thử xâm nhập đến SOC và chống tấn công DDoS. Đơn vị duy trì nghiên cứu các mối đe dọa mới, tham gia phát hiện lỗ hổng bảo mật và kết nối với cộng đồng an ninh mạng quốc tế, hỗ trợ tổ chức nhận diện rủi ro và củng cố năng lực phòng thủ trong quá trình vận hành, chuyển đổi số.
Để cập nhật các thông tin mới nhất về an ninh mạng tại Việt Nam và trên thế giới, vui lòng truy cập tại website của Viettel Cyber Security: https://viettelsecurity.com/vi/